
Pie de foto dentro.
NAVARRA INFORMACIÓN
Las “Tres P” para resolver los ataques cibernéticos: personas, procesos y productos+partners
El pasado jueves se ha celebrado en el Palacio Euskalduna de Bilbao el primer encuentro de un Ciclo de tres jornadas que APD organiza junto a S21sec en materia de ciberseguridad.
El objetivo de la jornada ha sido mostrar no solo los riesgos que las herramientas digitales traen a las organizaciones, sino también las soluciones existentes para combatir la creciente tendencia de ciberataques.
Tras la apertura del encuentro por parte de Susana Rodríguez-Vidarte, consejera en zona norte de APD y Catedrática Emérita de estrategia y sistemas de información de la Deusto Business School; y José Ignacio Telletxea, VP sales de S21sec, ha tomado la palabra David Pajuelo, director de integración de S21sec.
Por su parte, Pajuelo ha querido resaltar que en los últimos años se está produciendo una transformación digital en todos los ámbitos de negocio y todas las empresas se enfrentan a un entorno cambiante lleno de oportunidades de negocio y retos en el ámbito de ciberseguridad que garanticen su operativa y sus necesidades sin interferencias.
En todos los ámbitos de la vida existen riesgos y amenazas que estamos acostumbrados a identificar, prevenir y gestionar. El ámbito tecnológico digital no es ajeno a estos riesgos y amenazas que, de la mano de la transformación digital, avanzan y evolucionan de forma constante lo que obliga a las organizaciones a definir una estrategia de seguridad que satisfaga diferentes puntos:
Estar alineada con la estrategia de negocio.
La estrategia de ciberseguridad debe necesariamente estar alineada con las necesidades de negocio y construirse de forma colaborativa con las áreas de negocio de forma que todos sean participes de la misma y corresponsables de su seguimiento y adaptación. Si esto no se da, no solo no será eficiente para la prevención de riesgos sino que es posible que se afecte la operatividad de negocio de forma no deseada.
Satisfacer los requerimientos normativos y legales
Es necesario que la estrategia identifique que requerimientos deben satisfacerse en ámbitos regulatorios dependiendo de las actividades de negocio (generales y particulares)
Ser sostenible.
La sostenibilidad viene de la mano de una planificación o previsión de necesidades y requisitos para dotar de una predictibilidad y alineamiento de las iniciativas y acciones desarrolladas a lo largo del tiempo.
Incluir la vigilancia y preparado en caso de un incidente
La estrategia debe contemplar tanto la vigilancia preventiva con la mayor información de inteligencia de amenazas posible para identificar una brecha, como los procesos, herramientas y personas que deben estar disponibles para una posible respuesta o recuperación.
Tradicionalmente, las medidas de seguridad se han aplicado de forma inconexa con el negocio, estableciendo una frontera o perímetro donde se dividía la zona de confianza de la zona de riesgo y donde se aplicaban las medidas de seguridad. Incluso, internamente en las organizaciones se separaban las zonas de confianza. Ese paradigma, si bien puede seguir siendo aplicable, ya no es suficiente dado que el entorno se ha diversificado exponencialmente en lo que respecta a usuarios, dispositivos, aplicaciones o entornos que las ofrecen.
Por esta razón, dado que la seguridad debe adaptarse a los diferentes escenarios, debemos orientarnos hacia un paradigma diferente donde acerquemos la seguridad hacia los extremos (usuarios, endpoints, aplicaciones, etc.) y verifiquemos siempre las medidas de seguridad a aplicar con políticas adaptativas basadas en el riesgo calculado en cada momento. Y esto requiere, de forma intrínseca que esas políticas estén alineadas con las necesidades de negocio para la estrategia no sea limitante ni intrusiva con éste. Y, lo que es más, los usuarios, partners o proveedores deben entender que las medidas de seguridad para acceso a las aplicaciones de negocio puede variar en función del riesgo en cada caso.
En definitiva, en el modelo Zero Trust, además de definir políticas y desplegar herramientas que permitan dotarnos de visibilidad y control, todas las partes interesadas deben cambiar su «mindset» a este nuevo modelo basado en el riesgo.
Tras este, Roumen Boyanov, jefe de seguridad tecnológica del Gobierno de Navarra ha expuesto un caso de éxito. Así, Boyanov afirmaba que “vivimos en un mundo digital e interconectado, donde el grado de digitalización de las empresas no sólo es la base de funcionamiento, sino una ventaja competitiva diferencial. La contrapartida de las bondades de operar en Internet las 24h al día y de manera global en todo el mundo es que los cibercriminales también lo hacen”.
Ha seguido afirmando que, “hoy en día, la manera más sencilla de paralizar la actividad de tu empresa es a través de Internet: se llama ransomware (virus secuestradores de sistemas de información) y es como los cibercriminales extorsionan a las compañías, solicitando pagos económicos a modo de rescate para liberar tus sistemas corporativos y poder volver al funcionamiento habitual”.
Además, continuaba su exposición indicando que “si hablamos de robo de propiedad intelectual, la dinámica es parecida: conseguir acceso a la red corporativa de la organización, suplantando la identidad de un empleado para sustraer información interna y salir sin dejar más rastro. Para obtener dicho acceso, un empleado puede haber sido víctima de un ataque de phishing (correo electrónico que lleva a una web corporativa fraudulenta que solicita introducir usuario y contraseña al usuario para robarlos)”.
No obstante, Boyanov quería dejar claro que “lo anterior no es más que un ejemplo de dos posibles vías de ciberataques, sin olvidarnos de que las infraestructuras tecnológicas y aplicaciones informáticas que usamos, necesitan de una gestión continua para ser seguros. No instalar las actualizaciones de seguridad que el fabricante proporciona de forma periódica, abre el camino a que las vulnerabilidades encontradas en nuestros sistemas, sean fácilmente explotables y otorguen otra vía de acceso a la organización a los cibercriminales”.
Así de rotundo se mostraba afirmando que sólo hay dos tipos de organizaciones: las que han sido víctimas de un ciberataque y las que lo van a ser.
La ciberseguridad aporta a las organizaciones la capacidad de seguir operando y creciendo de la forma deseada y sin disrupciones externas causadas por cibercriminales. Aporta que la información de nuestra organización esté disponible cuando se necesita (disponibilidad), sólo sea conocida por quién la debe conocer (confidencialidad) y sólo pueda ser modificada por quién esté autorizado (integridad).
Como todo reto a resolver por parte de una organización, la ciberseguridad conjuntamente con la gestión TIC clásica requiere las clásicas “Tres P”:
- Personas: un equipo humano formado, motivado y gestionado.
- Procesos: un sistema de gestión de la seguridad adecuado a la empresa. El framework más utilizado de Gestión de Seguridad de la Información (SGSI) es típicamente la ISO27001.
- Productos: un conjunto amplio de herramientas tecnológicas de prevención, detección y protección ante ciberamenazas.
- Partners: Es la “cuarta P” que ha surgido en los últimos años con la especialización de las empresas en diferentes ámbitos de actividad. Ninguna organización puede operar sin sus proveedores o “Partners”, sin su cadena de suministro. En el ámbito de la ciberseguridad, tenemos los “blue team” o equipos defensivos ante ciberamenazas como algo interno a la compañía o la posibilidad de apoyarnos en un Partner especializado, un proveedor de Servicios de Seguridad Gestionada (MSSP).
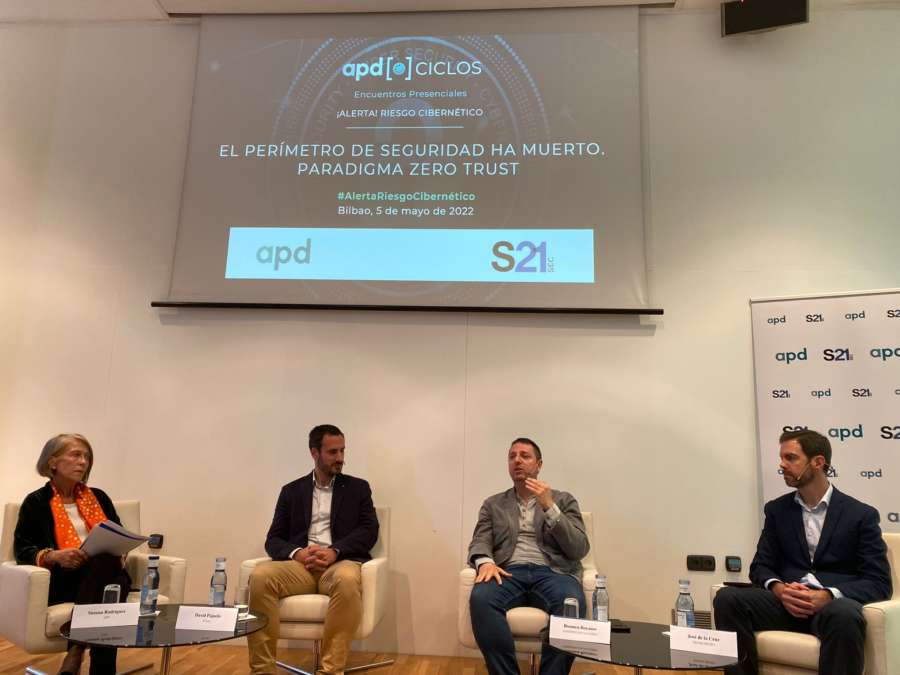
Tras su intervención hemos disfrutado de una mesa redonda moderada por la ya mencionada Susana Rodríguez-Vidarte en la que participaban también David Pajuelo y Roumen Boyanov, junto a José de la Cruz, director técnico de iberia en Trend Micro.
Pie de foto. Susana Rodríguez-Vidarte, consejera en zona norte de APD y Catedrática Emérita de estrategia y sistemas de información de la Deusto Business School; José Ignacio Telletxea, VP sales de S21sec, Roumen Boyanov, jefe de seguridad tecnológica del Gobierno de Navarra y David Pajuelo, director de integración de S21sec.
